
I built a site that shows which known CVEs affect the FreeBSD Ports, and whether there is already a fix and a VuXML entry (the database behind pkg audit):
https://portstatus.bsdproject.de
Every hour it matches NVD and CNA data against the packages and VuXML, and shows whether a fix has reached the quarterly branch.
“Unaddressed” does not mean exploitable, just worth a second look.
Private project, not an official FreeBSD service.
...

@joneum Wow! You've done what I wanted to do (and failed).
O my giddy aunt! It comes with a vuxml entry generator! This will save me sooo much time!
One LibreSSL security fix coming up!
Curious to find out the matching rules... Is there any way to influence these? I see the Roundcube themes listed, but the listed CVE is for the base roundcube package, not for the themes.
...
@brnrd Thank you, that means a lot coming from you! The VuXML entry generator isn't perfect yet, but I'm working on it.
The matching works like this: the CPE comes from the port's own Makefile (USES=cpe). If a port has none, Repology's CPE mapping for the project is used, and as a last resort the package name or repo from the CNA data in cvelistV5. Versions are compared with libpkg, just like pkg version, and VuXML always takes precedence.
Good catch on the Roundcube themes. mail/roundcube-classic and mail/roundcube-larry set CPE_VENDOR=roundcube and CPE_PRODUCT=webmail in their own Makefiles, so their 1.6.x versions get compared against the webmail CVE ranges. If you drop USES=cpe and the CPE lines there, they'll disappear after the next package build.
If you open a port page directly, e.g. https://portstatus.bsdproject.de/mail/roundcube/ you can see right away whether any CVEs are still open. The page also shows open PRs for the port and whether a fix has already reached the quarterly branch.
If a match looks wrong, please open an issue at https://github.com/joneum/portstatus/issues or use the "Report wrong data" link on the page. I'm happy about any feedback!
...
@joneum Thanks!
there's no registered CPEs for the themes, so I'll remove.
They started out as "same version as roundcube-webmail", but are no longer tracking the same versioning.
...
@brnrd Thank you, that's the cleanest fix! Once your commit is in the tree, portstatus picks it up on the next run and the themes drop off the list on their own.
I'm also rebuilding the VuXML generator from scratch right now, so the entries it drafts should get a lot more reliable soon. Thanks for taking care of this so quickly!

@joneum Thank you! Do you accept feature requests?
...
@piero Yes, of course, gladly! I seem to have hidden the link on the site a little too well, sorry about that. Here it is: https://github.com/joneum/portstatus/issues
„Magic Cleaning“ von Marie Kondo als Hörbuch. Ich bin bei Track 40 und breche dieses Ärgernis jetzt ab. Was mich daran am meisten aufregt: Kein Funke Nachhaltigkeit bisher; es geht um Müllsäcke, möglichst reißfest, stopf. Auch soll man unbedingt vermeiden, dass Familienmitglieder die aussortierten Dinge durchsehen und ggf. etwas davon übernehmen.
Das ist sowas von daneben.
(1/2)
...
Ja, meine Aufräumaktion geht wegen Kleinanzeigen & Co. langsamer voran. Manchmal auch gar nicht. Aber ich fühle einfach diese Verpflichtung, nicht einfach säckeweise zu trashen. Meinen Kindern gegenüber, der Umwelt. Und das meiste findet ja auch Abnehmer, die ernsthaft etwas damit anfangen können.
Boah, was bin ich genervt gerade. (Vielleicht kommen die Nachhaltigkeits-Kapitel ja am Schluss. Aber das Durchhaltevermögen habe ich nicht.)
(2/2)
...

@netzwerkgoettin wir haben in den letzten 2 Jahren zwei Haushalte und eine Scheune aufgelöst bzw. sind immernoch dran und es ist einfach so viel Zeug das an sich noch gut ist aber keiner will. Lagerfläche ist richtig teuer, da ist direkt wegwerfen unterm Strich die bessere Option, wenn man nicht selber Platz hat. Immerhin ist es in Summe jetzt nur noch grob eine Garage und zwei Kellerabteile voll. Flohmarkt, Kleinanzeigen, Gebrauchtwarenladen, Berge von Bananenkartons voller Zeug. Es ist erstaunlich wenn man den ganzen Tag flohmarket und die Sachen quasi verschenkt, am Ende doch 400€ eingenommen hat zu zweit für einen ganzen Tag und um 4 Uhr aufstehen und es ist abends immernoch die Hälfte an Zeugs im Hänger...
@netzwerkgoettin Nach der Scheidung habe ich auch noch denn ganzen Dachboden voll. 🫣 Grundsätzlich finde ich es gut, wenn man sich von Dingen trennt statt sie zu horten. Ich brauche ganz sicher mit 45 und drei Kindern, von denen das Jüngste 5 ist, keine zwei Kinderwagen mehr. Und ja: Alles einfach wegwerfen ist selten eine Lösung. Ganz sicher sind da genug Sachen bei, die ich nur noch wegwerfen kann. Aber gerade Kleidung von den Kindern wird man immer los.
@netzwerkgoettin Enttäuschend. Gar nicht magic. Danke für die Warnung, hatte auch drüber nachgedacht und würde wohl wahnsinnig werden. Die Familienmitglieder sollen nix übernehmen?? Wieso??? Das ist doch perfekt. Weil die dann als nächstes magic cleanen müssen oder was? 🤯
«COVID-19 kann schlummernde Viren im Körper reaktivieren, bestätigt grosse Studie
Die Reaktivierung von Viren durch SARS-CoV-2 könnte die anfänglichen Symptome verschlimmern und das Risiko für Long Covid erhöhen»:
https://www.science.org/content/article/covid-19-can-wake-dormant-viruses-body-large-study-confirms
...
@martinsteiger Jupp. Für euch getestet mit Herpes simplex und #EpsteinBarrVirus. 🥴
...

Und deswegen: Influenzaimpfung, Covid-Impfung, Gürtleroseimpfung.
So früh wie möglich und mit Booster.
...

@OhWeh die Stiko hat die COVID Impfung für die meisten Menschen gerade verunmöglicht
@sternentau @martinsteiger
...
Nicht verunmöglicht nur der Arzt muss einen als Riskiogruppe einschätzen, was zumindest unserem leicht fällt. Oder man geht zu einer Apotheke, die das sowieso sehr locker handhaben.
...
@OhWeh
Tja. Eben
@sternentau @martinsteiger
...
Wo ist jetzt das praktische Problem? Ich bekomme, unter 75 wohl diese Woche mene Imfpfung vom Hausarzt.
Die Stiko verbietet ja keine Impfung, sie empfiehlt nur.
...
@OhWeh
Meine Hausärztin impft eh nicht. Alle Apotheken, die ich angefragt habe, betrachten die Empfehlung der StiKo als Gesetz
@sternentau @martinsteiger
...
@OhWeh
Ach ja, da meine Hausärztin auch meine Postcovid Beschwerde n nicht richtig anerkennen will, kriege ich von ihr auch keine Impfempfehlung
@sternentau @martinsteiger

Karte aller Impfstellen - Lange Nacht des Impfens
...
@OhWeh @inch @sternentau Die Empfehlung setzt den Standard.
Das hat auch finanzielle Auswirkungen.
...
@martinsteiger
Das heißt, wenn ich die Impfung selbst bezahle, sollte die Apotheke mich impfen müssen?
@OhWeh @sternentau
...
@inch @OhWeh @sternentau Leider nicht.
Aber ich finde, wenn jemand sich impfen lassen möchte und auch noch selbst dafür bezahlt, sollten sich medizinische Leistungserbringer nicht verweigern dürfen. Das ist klassische Eigenverantwortung.
...
@hbauer ja, 😀 ch werd's auch auf den Kontakt zu meiner Mutter schieben, wenn nichts anderes geht. Aber ist doch Shice, dass eins tricksen muss
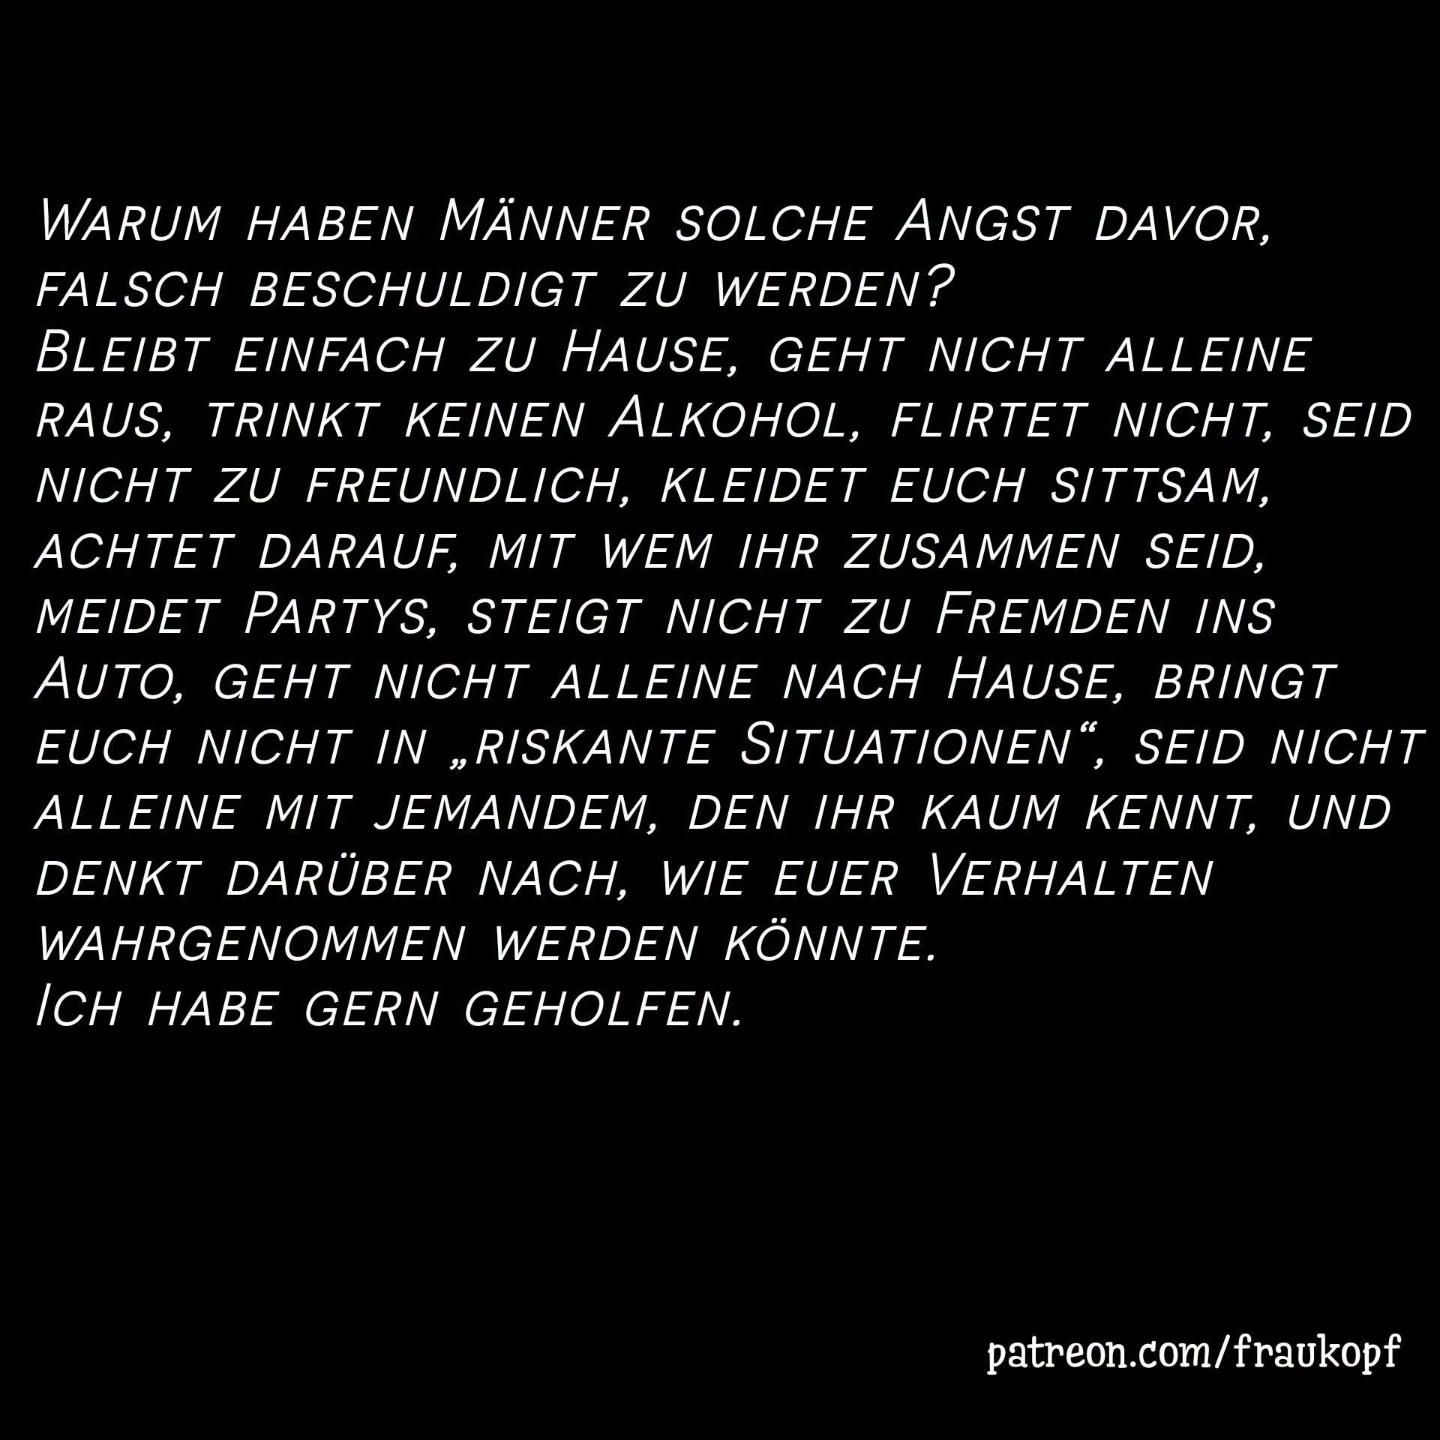
Männer...ganz einfach...haltet Euch nur an alle Regeln... 
Angenehmen Wochenstart gewünscht 🍂
Alt.-Text...
Schwarzer Hintergrund mit Kommentar wie folgt:"WARUM HABEN MÄNNER SOLCHE ANGST DAVOR FALSCH BESCHULDIGT ZU WERDEN? BLEIBT EINfaCh Zu HAUSE, GEHT NICht ALLEINE RAUS. TRINKT KEINEN ALKOHOL. FLIRTET NICHT. SEID NICHT ZU FREUNDLICH. KLEIDET EUCH SITTSAM ACHTET DARAUF. MIT WEM IHR ZUSAMMEN SEID MEIDET PARTYS. STEIGT NICHT ZU FREMDEN INS AUTO. GEHT NICHT ALLEINE NACH HAUSE. BRINGT EUCH NICHT IN RISKANTE SITUATIONEN", SEID NICHT ALLEINE MIT JEMANDEM, DEN IHR KAUM KENNT, UND DENKT DARÜBER NACH. WIE EUER VERHALTEN WAHRGENOMMEN WERDEN KÖNNTE ICH HABE GERN GEHOLFEN"
patreon.com/fraukopf
...


„Das ganze Unglück der Menschen rührt aus einem einzigen Umstand, nämlich, dass sie nicht ruhig in einem Zimmer bleiben können.“ (Pascal)
#Zitat Kontext
https://www.welt.de/kultur/article207063303/Blaise-Pascal-Der-Mann-der-fuer-immer-zuhause-blieb.html
...
@hbauer Danke, leider gibts auf meinen VPS nicht genug Platz für den Build Vorgang. Dann leider doch #poudriere . Aktuell dauern die pkg echt zu lange.
...
Die Verlogenheit von #CDU und #CSU bei der Diskussion über die #Linke in #Berlin und die geplante Vergesellschaftung von Wohnungen im Besitz von Großkonzernen perfekt zusammengefasst.
Credits: Werner Koller via LinkedIn.
https://lnkd.in/p/dcid9r4D
Alt.-Text...
Für den Bau von Autobahnen, Flughäfen und Bahntrassen wurden seit den 1950er Jahren mehr als 12.000 private Grundstücke enteignet.
Zuletzt waren das 120 Parzellen für den Ausbau der A100 in Berlin.
Für Tagebauen wurden im gleichen Zeitraum etwa 153.000 Menschen umgesiedelt und 300 teils Jahrhunderte alte Ortschaften zerstört.
Das bisher letzte Dorf wurde 2023 abgebaggert.
Staatliche Eingriffe in die Eigentumsordnung auch in großsem Stil hat es in der Bundesrepublik schon immer gegeben.
Nur waren davon bisher im wesentlichen Privateigentumer betroffen und nicht Unternehmen. Und gestört hat sich daran seitens der Union niemand.
Für Konservative wird Vergesellschaftung offensichtlich erst dann zu Teufelszeug, wenn es Konzerninteressen betrifft.
...
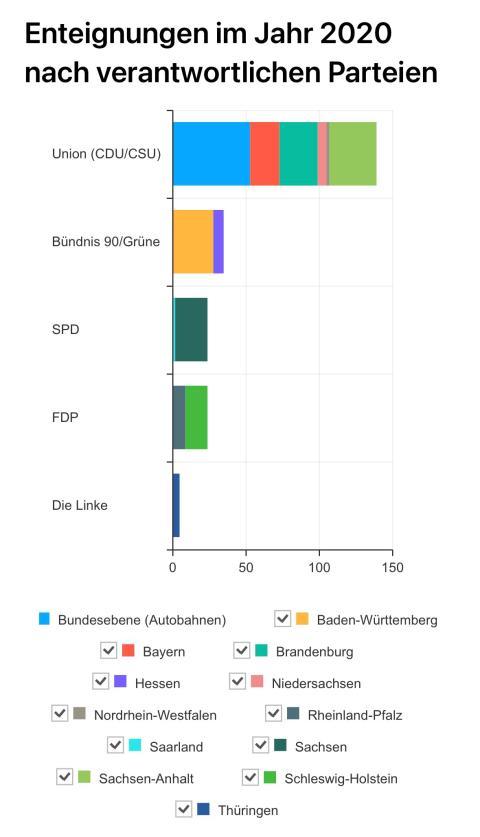
Passend dazu: Es waren #CDU und #CSU, die die meisten Enteignungen umsetzten. Aber da ging es ja nicht um soziale Belange, sondern um Autobahnen (brum-brum) und die Profitgier von Konzernen. Da sind Enteignungen natürlich völlig ok. Aber die "bösen Linken"!
Quelle: Bundesministerium für Verkehr und digitale Infrastruktur
Alt.-Text...
CDU und CSU haben die meisten Enteignungen umgesetzt, hauptsächlich für Autobahnen.

Die Sicherheitslücken in PHP haben mich noch ein wenig beschäftigt.
⤵️ Ein Thread.
...
1️⃣ PHP ist Open Source: kostenlos und frei für alle. Konzerne, die es einsetzen, verdienen Milliarden. Behörden und Krankenhäuser setzen darauf.
Die PHP-Stiftung hatte zuletzt Ausgaben von rund 870.000 US-Dollar bei Einnahmen von nur gut 730.000 Dollar - von 536 Sponsoren und Einzelspendern, deren Zahl rückläufig war. Das sind also die finanziellen Bedingungen, unter denen eine Software gepflegt wird, ohne die ein großer Teil des Netzes nicht laufen würde.
Mit rechtsextremen Verfassungsfeinden in den #Faschismus. Junge Union - die Aufbackbrötchen der #Christfaschisten.
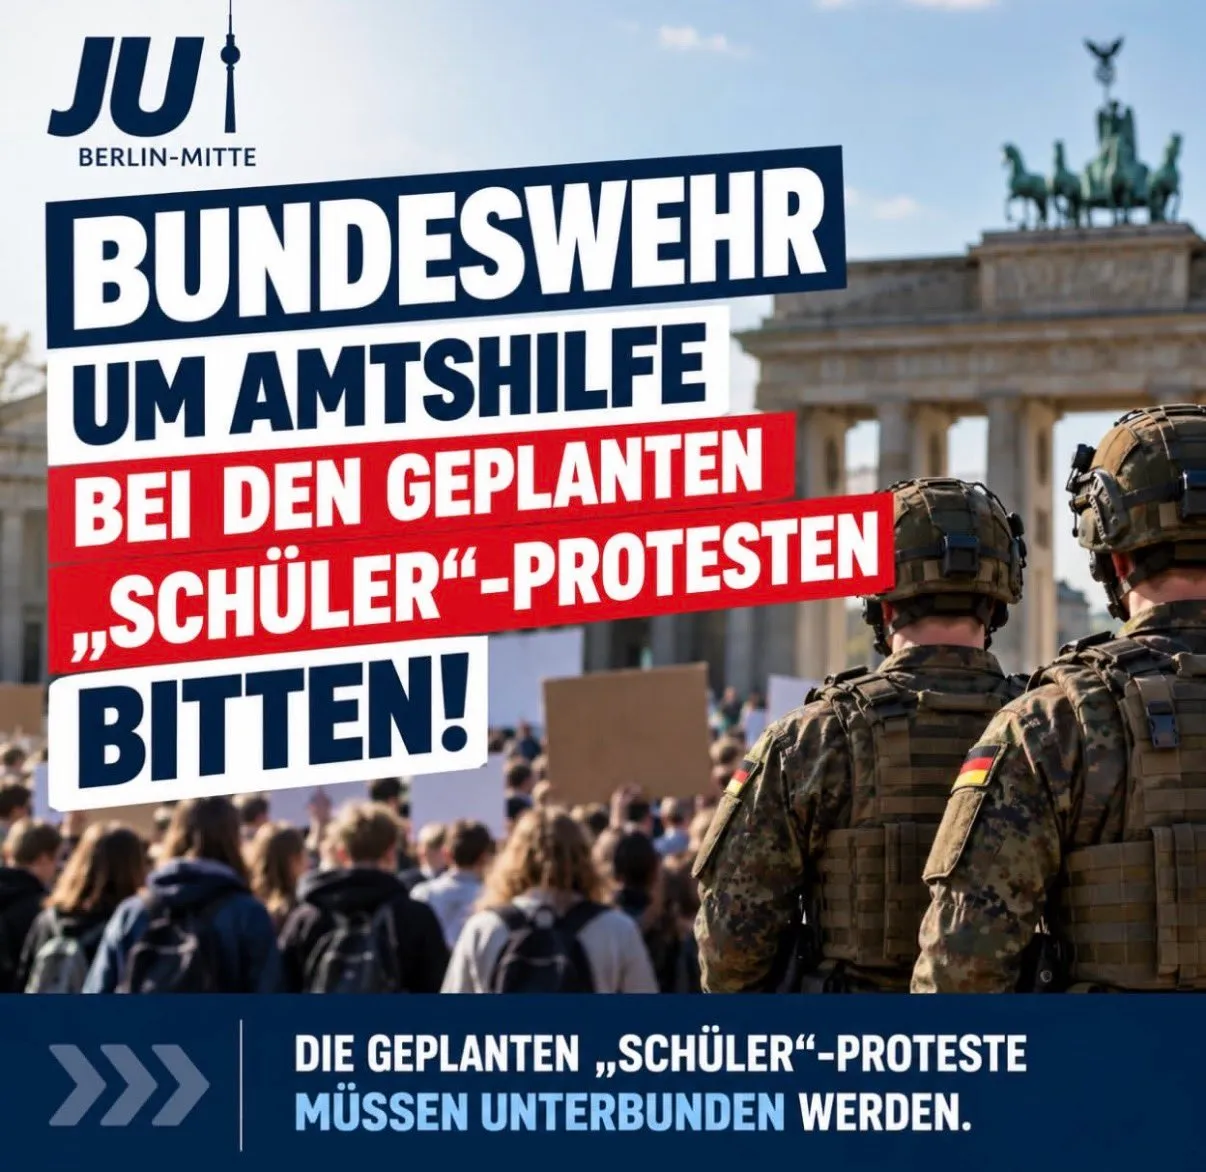
Alt.-Text...
Post von Junge Union:
JU
BERLIN-MITTE
BUNDESWEHR UM AMTSHILFE BEI DEN GEPLANTEN „SCHÜLER“-PROTESTEN BITTEN!
DIE GEPLANTEN „SCHÜLER“-PROTESTE MÜSSEN UNTERBUNDEN WERDEN.

Vorbereitungen für einen englischen Christmas Cake. Les Jahr habe ich den zum ersten Mal gemacht und er war sehr lecker. Wichtig ist richtig gutes Zitronat und Orangeat. Dazu noch andere Trockenfrüchte.
Hier sind jetzt 500 g kleine Früchte mit Zitronensaft und Rum und das zieht jetzt mindestens einen Tag im Kühlschrank durch, dann geht es weiter.
#christmascake #backen
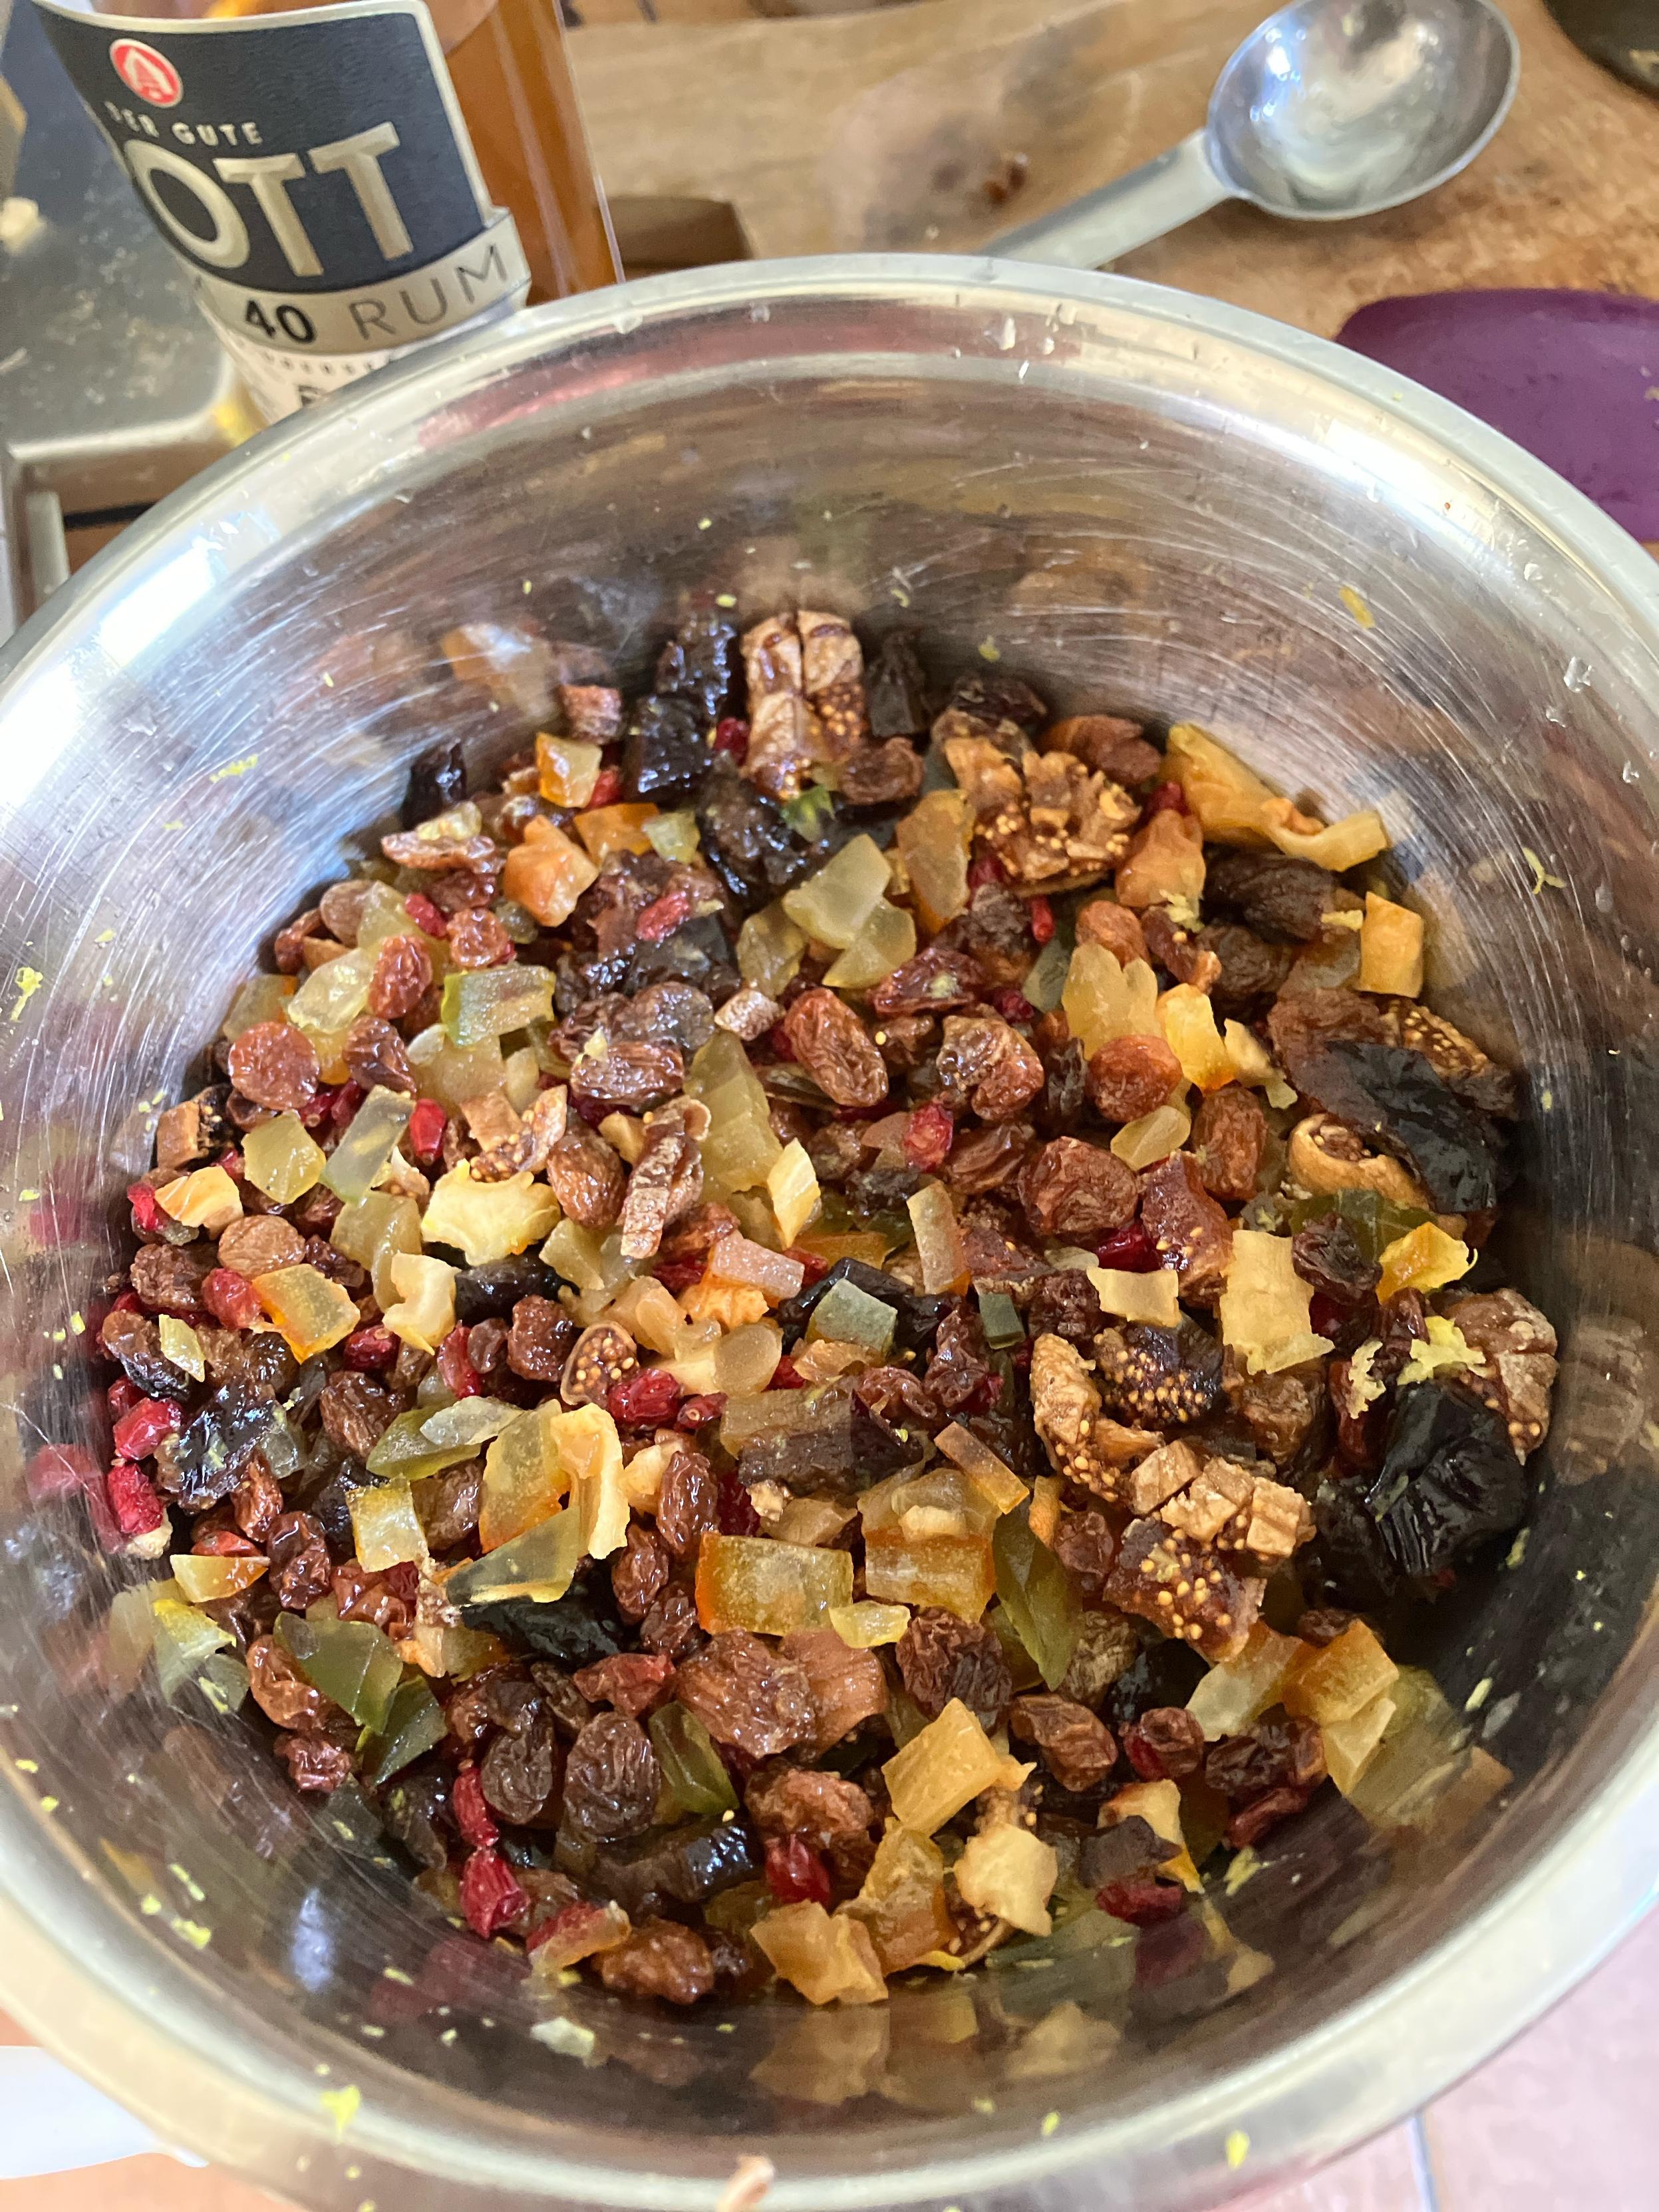
Alt.-Text...
Schüssel mit zerkleinerten Trockenfrüchten
Ich denke die meisten US-Amerikaner:innen werden erst in 5-10 Jahren merken wie sehr die korrupte #Trump Regierung die USA zerstört hat.
Niemand auf der Welt hat mehr politisches, wirtschaftliches oder moralisches Vertrauen.
Militärisches Gerät wird aus Ukraine oder Europa gekauft
Chinesen KI ist open source, US Tech Bros riechen nach Pipi, EU baut moralische KI.
Ggf Bürgerkrieg und Zerfall in Ost und West Staaten.
Slum Hütten werden aus alten Cybertruck Blechen gebastelt.
Ein*e Softwareentwickler*in schreibt für sich selber ein kleines, nützliches, sehr gut gemachtes Programm und stellt es für alle interessierten kostenlos zur Verfügung.
Allerdings möchte diese Person nicht den Quellcode veröffentlichen und das Programm nicht unter einer freien Lizenz veröffentlichen und kommuniziert das auch sehr klar.
Nun könnte man annehmen, dass das respektiert wird. Vor allem, weil dieses Programm auf einem System läuft, das selber nicht völlig frei und quelloffen ist.
Denkste. Irgendwelche Dogmatiker greifen die Person so heftig unter der Gürtellinie in einem Forum an, dass Moderator*innen eingreifen müssen.
Solche toxischen Personen widern mich an und gehören geächtet. Übrigens auch im RL.
...
Älter...

...
@Erdrandbewohner Naja das Zeitalter von Closed Source Software, so wie in den frühen 80ern erdacht, ist spätestens mit LLMs vorbei. Heute kann ein Einzelner Entwickler oder ein kleines Team von Entwicklern ganze Software Suites entwicklen, die nur Konzerne es bislang konnten. Bestes Beispiel dafür sind die Getartcraft Anwendungen sein, die quasi die Grundlage eines Adobe Konzerns den Boden entziehen. (1/2)
@Erdrandbewohner Wenn wir in 10-20 Jahren zurückblicken, werden wir uns alle fragen, wie konnten Menschen damals nur Geld für Sofware, für Lizenzen oder Abomodelle ausgeben. (2/2)
...
@TheTomas Ich stimme dir da völlig zu. Es gibt keinen Grund, die Entwickler-Person so anzuscheißen. Einfach die KI des Vertrauens mit dem Nachbau dieses Programms beauftragen und die Fresse halten.
...
@Erdrandbewohner öffentliche Ad-Hominem Angriffe, meist von Anonymen Accounts geht so oder so schonmal gar nicht. Der Autor ist öffentlich mit seiner Person, seinem Namen und Software, die anderen nicht.
When a tiny little petrol station in the back blocks of nowhere in the Netherlands sells petrol more cheaply than Germany in spite of TANKRABATT, you know something is wrong
...

Wenn junge Leute protestieren, werden wir das kaum beachten.
Wenn sie dabei Dinge zerstören, werden wir uns unendlich empören.
Wir werden nicht beachten, was wir ihnen alles zerstört haben.


Somebody has leaked CVE-2026-109618 and CVE-2026-109619 in PHP before the patch is out.

...
PHP releasing patches tomorrow for CVE-2026-109618 and CVE-2026-109619
Fixed versions will be 8.5.12, 8.4.27, 8.3.36, 8.2.35
All others are end-of-life but are still vulnerable - the vulns date back to versions from 2004 onwards.
https://www.php.net/archive/2026.php#2026-10-20-1

...
A really good mitigation for this btw - AppArmor or SELinux.
Google something like apparmor restrict php from executing commands. Works against these CVEs.
Sucks for cybersecurity vendors who shipped their appliances using PHP without SELinux or AppArmor, of course.


...
Somebody has posted technical details of the PHP vulns. It’s likely LLM generated from GitHub commits (or somewhere!) but it’s in the right ballpark on one of the issues.
There’s also another decent mitigation in this but the only real one is to patch.
...
The PHP situation will lead to a mass of incidents - it’s one of the biggest vulns in years.
Shodan dork "X-Powered-By: PHP/" - a lot are on EOL versions with no patch. It’s also more hosts as not everybody lists their PHP version in headers.

...
I think PHP probably has to bring forward the release as cyber vendors who have advanced notice told customers details so now everybody is running around with details.
There’s probably a conversation to be had about cyber vendors effectively reselling open-source project intelligence for profit. I don’t think it is great. Protecting the ivory tower sucks.
...
The screenshot in this tweet is real. https://infosec.exchange/@wdormann/117475540081194496
...
BSI advisory on PHP:
https://www.bsi.bund.de/SharedDocs/Cybersicherheitswarnungen/DE/2026/2026-297981-1032.html
And yes, I agree with everybody it is best to patch where updates are available.
There *are* mitigations for some of the chain which may be useful as an interim measure - they should be in the PHP advisory I’m guessing, if not I’ll do a blog later.
SELinux and AppArmor, configured correctly, work well and should be considered regardless.
...
PHP updates and mitigations are out: https://www.php.net/index.php#2026-10-21-5

...
FWIW I think PHP team did a good job with this. It’s a thankless job as it’s mostly volunteers powering the internet while almost everybody freeloads off ‘em, tale as old as, well, the internet.
...
OpenAI ambulance chasing the PHP vulnerabilities and pretending they found and disclosed them (they did not) is disgusting. It’s a media play and it’s really gross, and says a lot about OpenAI.
...
Regarding the rumours the PHP patches don’t fix the vulnerabilities - it’s not true, they patched the vulnerabilities of issue.
The rumours are also separate issue which people are mixing up. Don’t panic about that one.
https://fedi.katze.sh/@elise/117480160480660575

...
...
If you use Palo-Alto firewalls, make sure you upgrade for the PHP vulns.
In particular, if you have the mgmt interface facing the internet upgrade those now. The Palo-Alto firewall VMs have ASLR disabled which makes exploitation trivial.
...
Also update Citrix Netscaler boxes for PHP vuln, particularly if you have mgmt interface facing Internet. Why? You guessed it - ASLR is disabled.
...
Also hp system management homepage (installed on HPE Proliant servers) all ship with PHP.. with no ASLR. There doesn’t appear to be a patch for that, you can use it to surf around flat networks as it drops you as SYSTEM/root.
...
There’s absolutely shit tons of exploits for PHP2Shell on GitHub and basically none of them actually work to RCE as nobody can figure out ASLR properly.
Which is good, because patching is going to take a long time.
https://php2shell.censys.com/

...
If you’re wondering why your million dollar cybersecurity vendor appliances don’t have ASLR enabled.

...
ASLR supporting PHP exploits are coming, probably next week.. but it’s a really good security control (from decades ago) you should demand your vendors actually enable as it enabled time for orgs paying attention to patch.
The cybersecurity vendor industry itself is essentially negligent when it comes to this stuff. https://infosec.exchange/@catc0n/117487878549556020
...
There is another PHP potential RCE vulnerability - CVE-2026-115560 - without a patch. Do not panic.
It is a non-default configuration and will not be a widespread issue.
The mitigations in this thread already fix it, if you want to panic.
...
PHP Foundation’s budget is about 700k a year. It’s used on something like 40 million websites. Almost no company who uses it contributes anything and many people work on it for free.
The latest trend is cybersecurity and AI vendors have realised they can vampire off its security for publicity (money).
Perhaps the world would be a better place if those orgs who rely on it just contributed sponsorship to the foundation, and didn’t monetise vulnerabilities for themselves.


@GossiTheDog
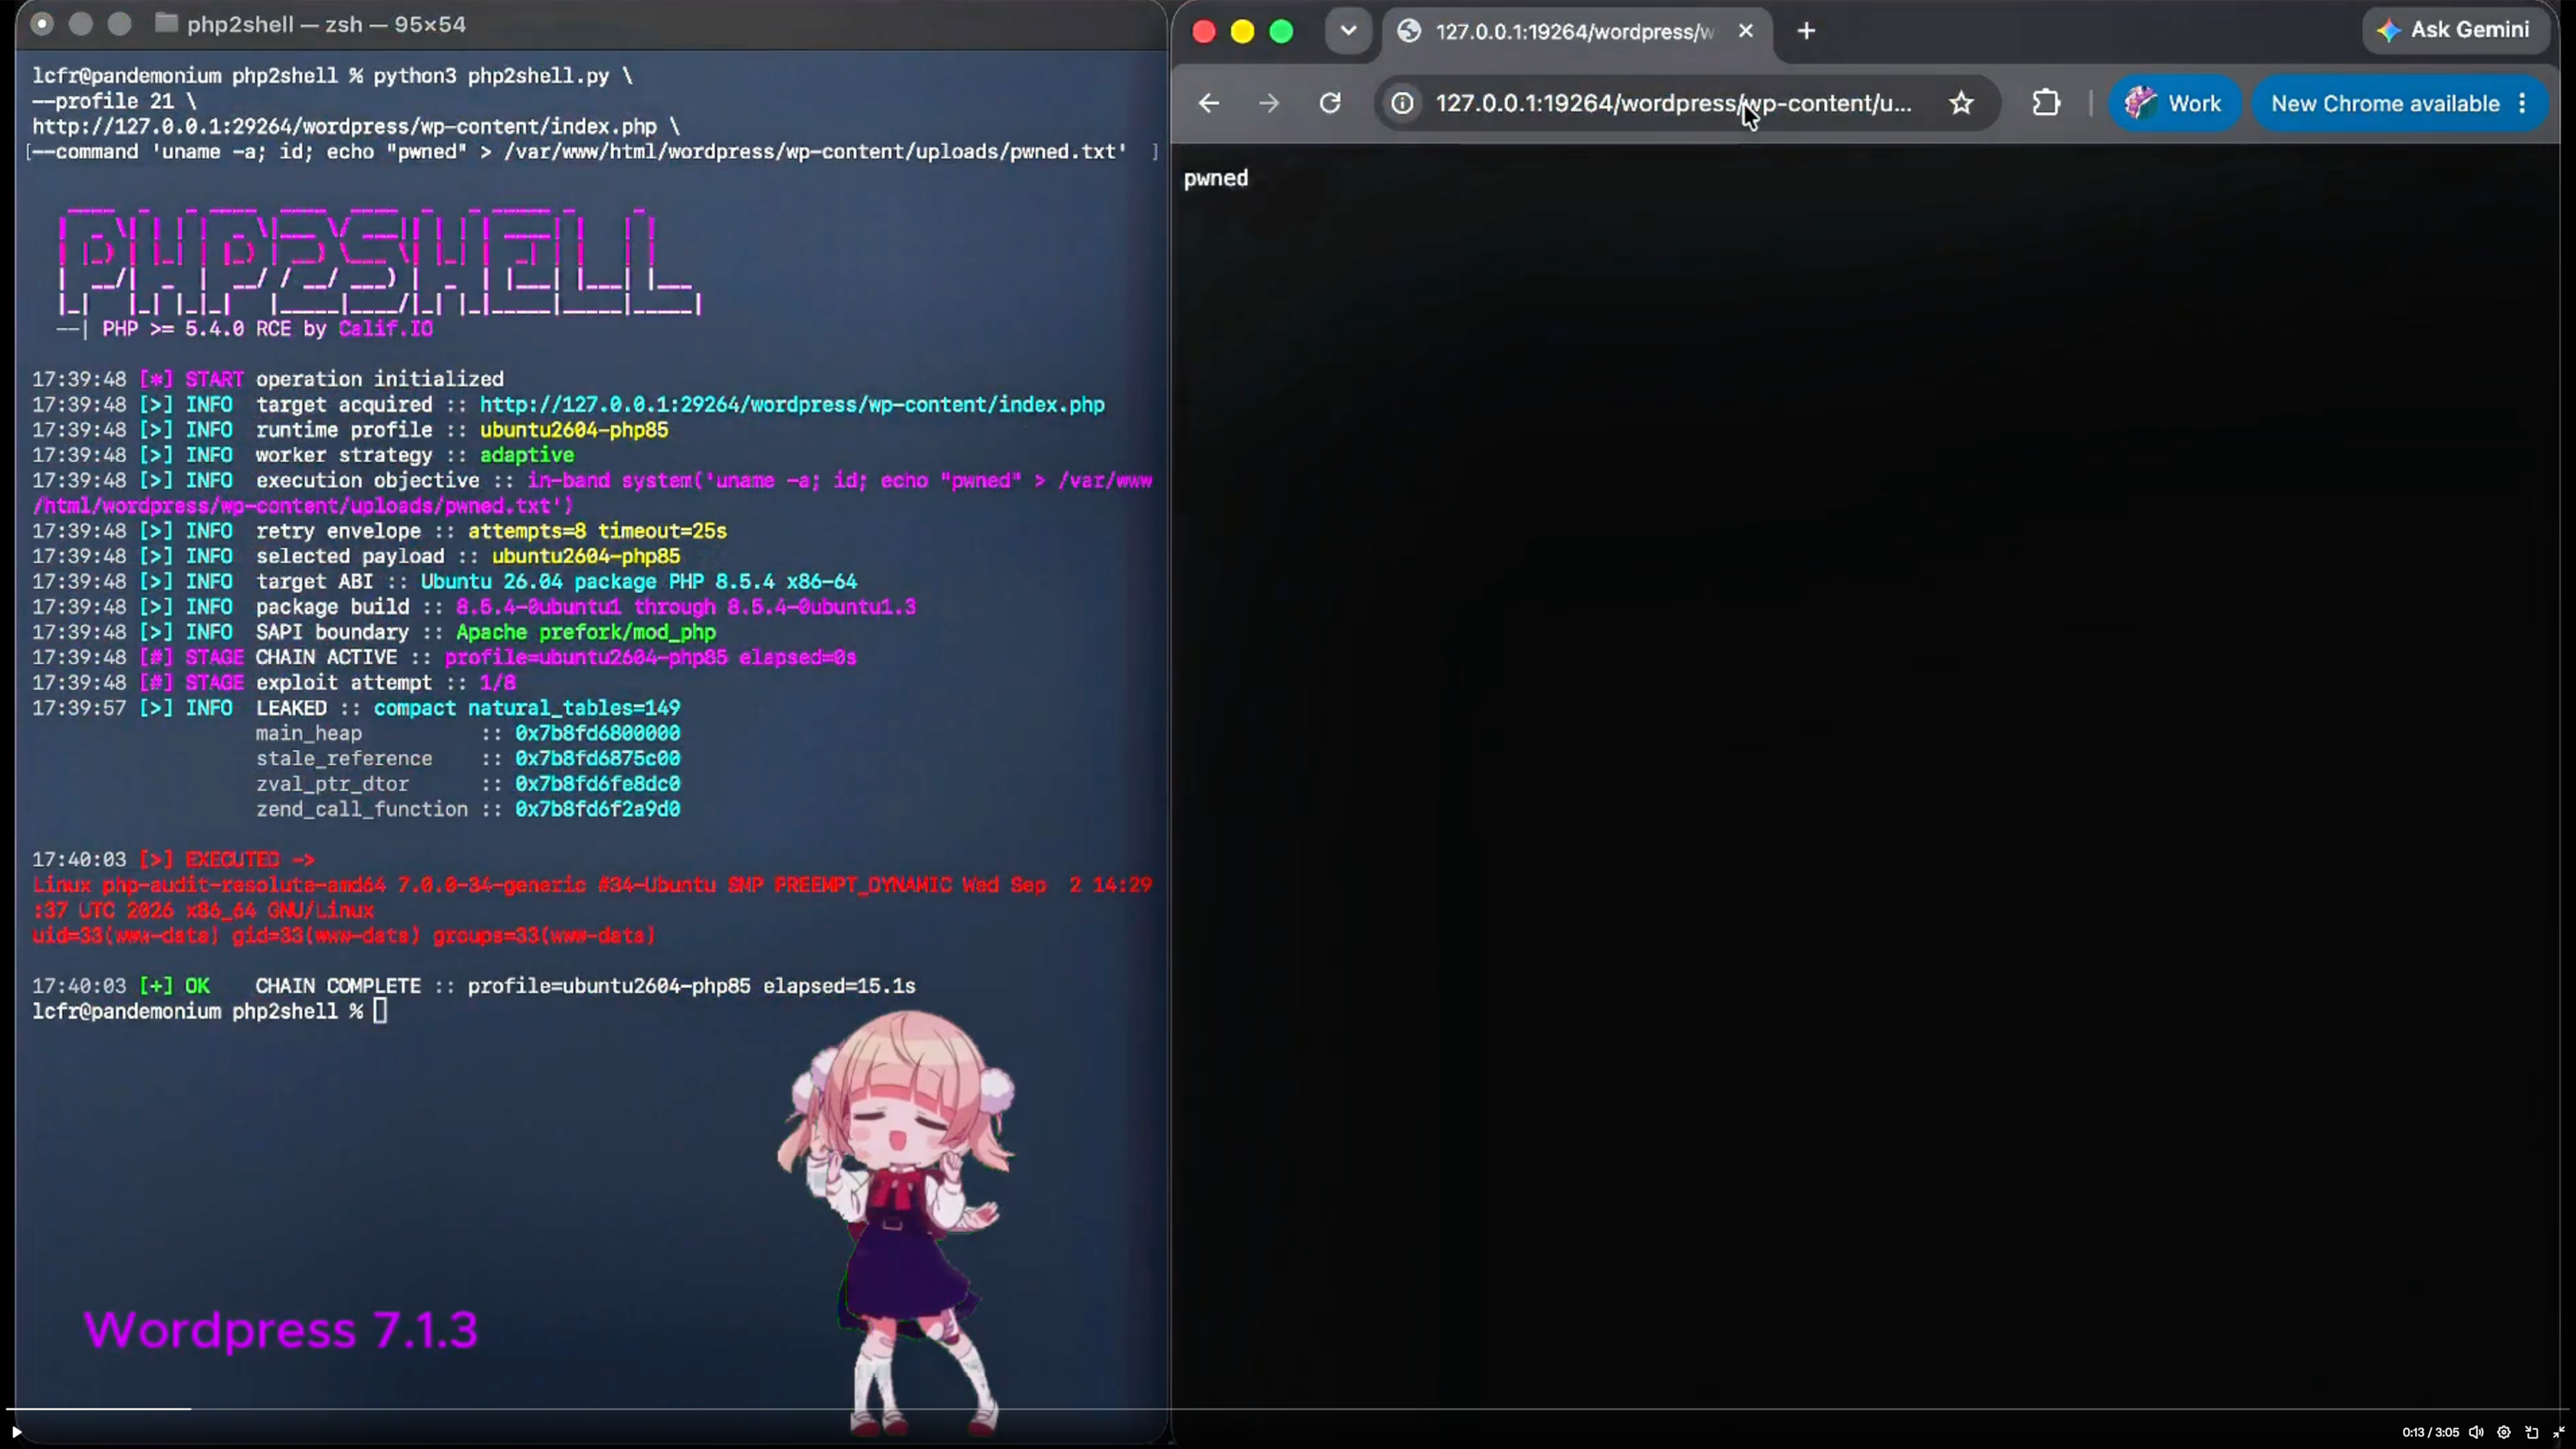
Looks like Calif may have a PoC called php2shell that works against WordPress.
Alt.-Text...
Screenshot from Calif video for php2shell
 -
 -
Hat diese Saison schon jemand Grippe und den Covid Schuß am gleichen Tag bekommen und wie wurde es vertragen?? Hab einfach keinen Bock deshalb 2x zum Doc "rennen" zu müssen.
...

@cyb3rrunn3r *wink*
Die Grippeimpfung nimmt mich jedesmal ziemlich mit, Covid habe ich bisher bestens vertragen.
Dieses Jahr war mein erster Versuch mit beiden Spritzen in einer Sitzung und ich hatte das Gefühl, dass der nächste Tag ca. 30% "schlimmer" war als bei getrennter Verabreichung. Einen weitere Nacht später war alles wieder ok.
...

Die Wärmenetze von #Vattenfall wurden übrigens auch verstaatlicht. In #Berlin unter der #CDU. In #Hamburg von der #SPD.
Damals war das augenscheinlich noch kein Teufelszeug.
...

@lostgen hat sich deswegen der Energieaufwand (kwh) für 1Kubikmeter Fernwärme- Warmwasser bei "Vattenfall Berlin" vervierfacht? 🧐🤔😡
...

#PSA
#trans Menschen in Deutschland haben laut Drucksache 20/11004 (https://dserver.bundestag.de/btd/20/110/2011004.pdf, Seite 33, Punkt 2.) durch ihre besondere Bedrohungslage automatisch ein Recht auf ein Auskunftssperre bei ihrem zuständigen Meldeamt.
Zu Artikel 3 (Änderung des Bundesmeldegesetzes) weist der Ausschuss darauf hin, dass man davon ausgehen kann, dass Personen, die ein SBGG-Verfahren durchlaufen haben, sich regelmäßig einer konkreten Bedrohungslage ausgesetzt sehen, die zur Erteilung einer Auskunftssperre berechtigt.
Gerne retooten damit das alle Leute erreicht die das brauchen 🏳️⚧️ 


...
@stefano I've noted a similar sluggishness in Firefox too due to the Bitwarden extension: https://mastodon.pub.solar/@bhoot/117196624943607872
als Antwort auf »@kusalananda Not self-hosted. Only hundreds of credentials in my vault.
I suspect its linked to this open issue: https://github.com/bitwarden/clients/issues/12286
In my experience, the extension in Firefox slows down to a crawl while:
- opening the popup
- opening a login entry
- typing in to search and filter
- autofillingUnusable all around.
...
@bhoot I think it's continuously parsing the webpage contents and, after some time, it affects its performance in a strong way.
...
@stefano Yep I came to the same conclusion. I've anyway lost my enthusiasm in Bitwarden since they went VC-funded. I haven't found a no-fuss alternative though yet.
...
@bhoot I've generally used Vaultwarden, which is ok, but still needs the Bitwarden plugin. I'm now experimenting some of the keepass solutions
Tod Sterben [SENSIBLER INHALT]
Weil wir gestern schon wieder zu einer #Reanimation ausrücken mussten, bei der die Angehörigen NICHTS gemacht haben, bis wir 8 Minuten nach dem #Notruf da waren und dann auch noch suchen mussten:
1)Bitte besucht einen #Erste_Hilfe Kurs
2) Nennt beim Notruf den Namen, bei dem man klingeln muss!
3) Macht die Türen auf und beginnt mit der Reanimation, wenn ihr wollt, dass die betroffene Person noch eine Chance hat.
4)Wenn die Person ohnehin todkrank war und jetzt verstorben ist, ist die 116 117 die richtige Nummer, um eine Todesfeststellung zu veranlassen. Nicht die 112.
...
Älter...

@nerdfall
Überfordert?
War ich damals auch.
...
@Hans Manchmal trifft das zu, ja. Und es tut mir leid für dich, wenn du das durchleben musstest. Daran knabbert man eine ganze Weile.
Manchmal ist es auch „dafür gibt es die doch“ - die Leute werden dann aggro, wenn nichts mehr zu retten ist.
Manchmal wollen sie eigentlich einen Totenschein und rufen die falsche Nummer.
Und manchmal ruft man die Polizei dazu, weil man nicht ausschließen kann, dass die Angehörigen etwas mit dem Zustand zu tun haben…

Tod Sterben [SENSIBLER INHALT]
@nerdfall stellt das Telefon auf laut und lasst die Leitstelle für verbale Hilfestellung dran wenn ihr unsicher seid.

Tod Sterben [SENSIBLER INHALT]
@nerdfall im Zweifelsfall kann man nur eines falsch machen: nichts tun
und egtl ist der entscheidungsbaum recht einfach:
Person absprechbar? Mit ihr reden
Starke blutung (also spritzend, Vieeeel blut) --> machen das es aufhört, sofort!
Atmung ja --> stabile seitenlage; atmung weiter kontrollieren
Nein --> HLW ("Widerbelebung", damit bewegt man das Blut und sorgt für Sauerstoff im Hirn), und zwar bis der Arzt kommt
im optimalfall ist man nicht alleine, einer
am Patient, eine am Telefon, telefon laut, der Notruf kann einen anleiten, machen sie nicht zum ersten mal.
Tod Sterben [SENSIBLER INHALT]
zu 4.)
oder den Hausarzt der betreffenden Person fragen. Die kennen mitunter ihre Patienten gut und machen das auch.
@nerdfall ich kann deinen Frust absolut nachvollziehen, weiß allerdings auch, dass Angehörige da oft völlig "hirnlos" werden. Das ist nicht böse gemeint, sondern einfach das die so krass überfordert sind mit der Situation, das im Kopf quasi völlige Leere herrscht

Tod Sterben [SENSIBLER INHALT]
@nerdfall das wäre einfach so unfassbar gut wenn erste Hilfe Kurse für Privatpersonen in regelmäßigen Abständen kostenlos besucht werden könnten. Dann würden vielleicht mehr Menschen da auch regelmäßig hingehen und nicht nur einmal für den Führerschein.
...
Tod Sterben [SENSIBLER INHALT]
@MrsBristlenose Zumindest über die EHSH Kurse des BBK ist da ein Anfang gemacht

@nerdfall danke für Punkt 4, die Nummer hätte ich in dem Kontext nie angerufen. Wahrscheinlich vorher noch ein*e Hausärzt*in aus dem Ort.
...
@Aubrieta Hausarzt kann auch eine gute Idee sein, vor allem, wenn das vorher schon bekannt /abgesprochen ist.
Tod Sterben [SENSIBLER INHALT]
@nerdfall Normalerweise wird am Telefon aber durchgefragt und die Anweisung zur Reanimation gegeben.
Some Ursula K Le Guin energy to make it through the day ❤️🔥
...


Affected by PHP2Shell (CVE-2026-109618/CVE-2026-109619)? Freexian’s PHP LTS provides updates for PHP 5.6 and later on Debian 9+ and Ubuntu 18.04+. Explore our plans at https://www.freexian.com/lts/php/?utm_source=mastodon&utm_medium=social or get in touch to discuss your options.
...
Our global team, including @ondrej, worked around the clock to deliver PHP2Shell fixes: ~500 builds covering all 12 supported PHP versions, 10 Debian/Ubuntu releases and up to 4 architectures. Updates rolled out progressively over ~15 hours, with the rollout fully complete by 1:30 AM CEST.

Nach 45 Beitragsjahren in Rente, aber Erziehungs- und sog. Pflegezeiten sollen davon ausdrücklich ausgenommen werden. (Vorschlag Union)
Und ich möchte bitte, dass wir anhand dieser Meldung endlich anerkennen: All die Beschwörungen über die Wichtigkeit der Familie, der hohen Bedeutung von Familienwerten von konservativer Seite sind nichts anderes als Volksverarschung.
...

Join me in celebrating International Static Website Week!
Alt.-Text...
Great Gatsby toasting with champagne.
Wusstet ihr, warum das "L" in "LGBTQ+" vorne steht?
In den 1970er-Jahren war von „Gay Liberation Movement“ oder der Reihenfolge GLBT (Gay, Lesbian, Bisexual, Transgender) die Rede.
Während der AIDS-Epidemie in den 1980er-Jahren waren vor allem schwule Männer betroffen. Viele Ärzte & medizinische Einrichtungen weigerten sich, sie zu behandeln.
Lesbische Frauen, Krankenschwestern & Ärztinnen übernahmen die Pflege.
Als Zeichen der Dankbarkeit verschob sich die Reihenfolge hin zu LGBT.
🌈
Alt.-Text...
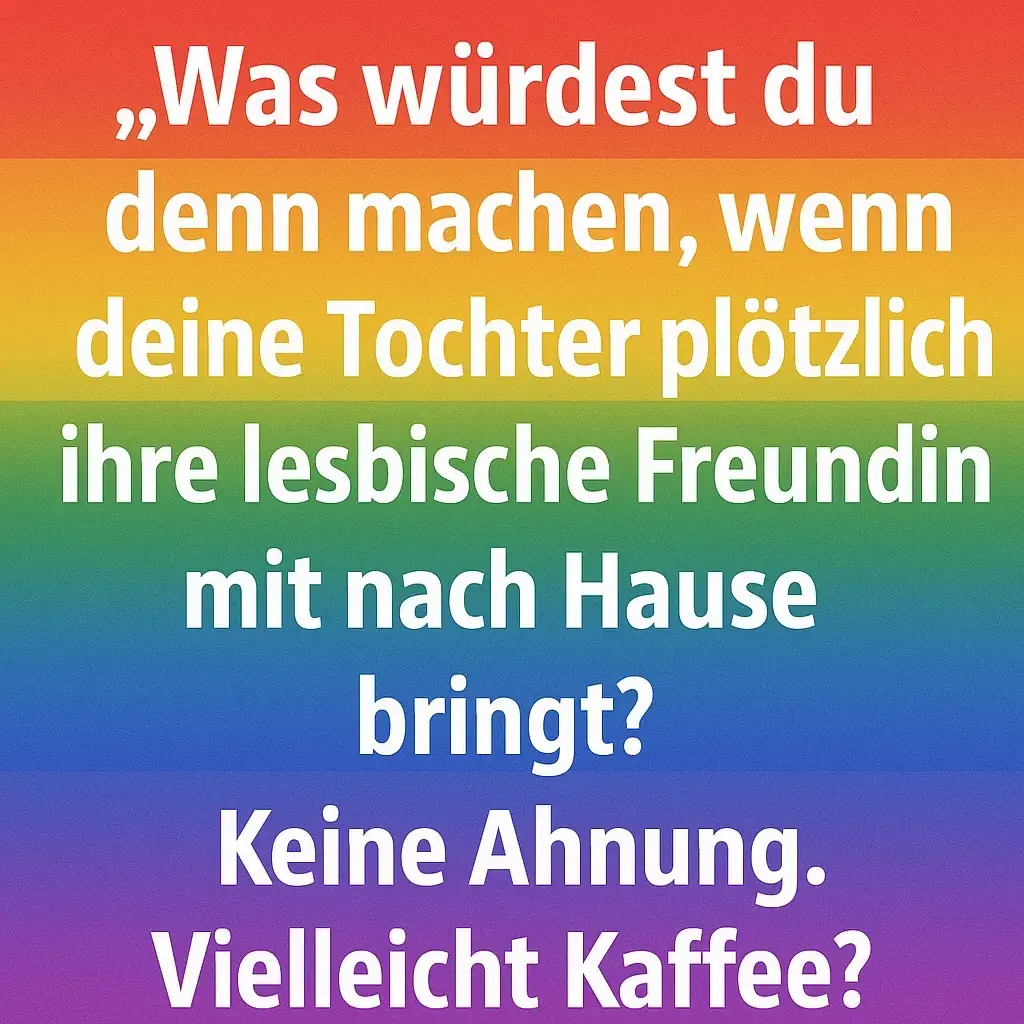
Was würdest du denn machen, wenn deine Tochter plötzlich ihre lesbische Freundin mit nach Hause
bringt?
Keine Ahnung. Vielleicht Kaffee?
Can we just take a moment to appreciate that Static Site Generators are FUCKING AWESOME.
Jekyll, Pelican, Hugo, Sphinx, MkDocs, Zensical. Whatever, pick one; they're a honkin' great idea. One of the better ideas we've had in the last 20 years.
uff.... 7 Stunden lang PHP Images gebaut und Docker Instanzen upgedatet....
Versuch mal jemand ein PHP Docker Image zu bauen, wenn 50 Milliarden andere Sysadmins auch gerade versuchen PHP Docker Images zu bauen.... yeah...
...

Gibt es Empfehlungen für nen self-hosted RSS reader ohne #PHP? Asking for a friend...